İçindekiler
- Otomatik SLA İzleme Nedir ve Neden Web Hosting İçin Önemlidir
- Sunucu Şirketleri İçin Temel SLA Metrikleri
- Otomatik İzleme Çözümleri: Araçlar ve Entegrasyonlar
- Raporlama Akışları: Olay Yönetimi ve Rapor Döngüleri
- Sunucu Optimizasyonu İçin Paneller ve Bağlantı Çeşitleri Entegrasyonu
- WordPress Hosting ve Joomla İçin SLA Odaklı Uygulama Örnekleri
- Güvenlik ve Yedekleme: SLA Kalitesini Destekleyen İçerik
- En İyi Uygulamalar ve Tavsiyeler
- Sonuç ve Uygulama Adımları
Otomatik SLA İzleme Nedir ve Neden Web Hosting İçin Önemlidir
Otomatik SLA izleme, bir sunucu şirketinin sunduğu hizmetlerin sözü edilen Hizmet Seviyesi Anlaşması (SLA) kapsamında taahhüt edilen performansı sürekli olarak ölçmesi ve raporlaması sürecidir. Bu yaklaşım, tekil elçilik denetimlerinden ziyade gerçek zamanlı veriye dayalı kararlar alınmasını sağlar. Peki neden bu kadar önemlidir? Çünkü web hosting ve e-posta hizmetlerinde müşteri memnuniyeti, erişilebilirlik ve hızlı müdahale, rekabet avantajı olarak nitelendiriliyor. Otomatik izleme, insan hatasını azaltır, potansiyel sorunları erken aşamada tespit eder ve hizmet seviyelerini korur. Acikçası, modern sunucu panelleri ve API entegrasyonları sayesinde olaylar anında kayda geçer ve ilgili ekipler hızlıca aksiyon alır.
Göz önünde bulundurulması gereken temel düşünce, SLA’nın sadece sözleşme metninde kalmaması; canlı bir işletme performans ölçüm aracına dönüşmesidir. Bu bağlamda otomatik izleme, uptime, yanıt süresi ve güvenilirlik gibi metrikleri sürekli olarak izler ve raporlar. Sonuç olarak hem müşteriler hem de operasyon ekipleri için güvenli, öngörülebilir bir hizmet sunumu mümkün olur. Bu süreç, özellikle web hosting ve WordPress hosting gibi yoğun trafiğe sahip hizmetlerde vazgeçilmez bir unsurdur.
Sunucu Şirketleri İçin Temel SLA Metrikleri: Uptime, Gecikme ve Paket Kaybı
Bir SLA’nın kalbini oluşturan metrikler net olmalıdır. Uptime, tüm hizmet süresinin kesintisiz çalışma yüzdesi olarak ifade edilir ve çoğu hizmet için %99.9 ile %99.999 arasında hedefler belirlenir. Gecikme (latency) ve yanıt süresi ise müşteriye dönüşümlü veri iletiminin hızını gösterir; uzun gecikmeler e-posta teslimlerinde gecikmelere veya web sayfalarının yavaş açılmasına yol açar. Paket kaybı ise bağlantı zayıflıklarının bir göstergesidir. Bu üç metriğin dengesi, SLA’nın güvenilirliğini doğrudan etkiler.
– Uptime: Aylık ve/veya yıllık bileşkelerde hesaplanır; örneğin %99.95 uptime hedefi, ayda yaklaşık 22 dakika kesinti anlamına gelir. Uzun süreli kesintiler, cezai şartları veya müşterinin ayrılma kararını tetikleyebilir.
– Gecikme/Yanıt Süreleri: Web hosting için kullanıcı tarafı yanıt süreleri, arka uç API çağrı süreleri ve e-posta teslim rotaları dahil edilmelidir. Kesinti anında hızlı bildirim ve otomatik müdahale, SLA hedeflerine ulaşmayı kolaylaştırır.
– Paket Kaybı: Özellikle canlı e-posta transferi ve DNS yanıtları için kritiktir. Küçük oranlar bile hatalı teslimata yol açabilir; %0.1 bile olsa güncel izleme ile tespit edilmelidir.
İşletme tarafında, bu metriklerin nasıl hesaplandığı ve raporlandığı açıkça belirtilmelidir. Örneğin, MTTR (Mean Time To Recover) ve MTTD (Mean Time To Detect) gibi göstergeler, bozulma anından normale dönene kadar geçen sürenin verimini ortaya koyar. Bu sayede operasyon ekipleri hangi aşamalarda iyileştirme yapacağını bilir. Cogu durumda, SLA’nın uygulanabilirliği için bu tür göstergeler otomatik bildirimlerle desteklenir ve bir olay yönetim sürecine entegre edilir.
Uptime, Gecikme ve Paket Kaybı İçin Uygulanabilir Hedefler
- Uptime hedefleri: %99.9 – %99.999 arasındadır; hosting için çoğu müşteri bu aralığa odaklanır.
- Gecikme hedefleri: Web içeriği için orta yanıt süresi 200-400 ms aralığında, API entegrasyonları için ise daha düşük hedefler belirlenebilir.
- Paket kaybı hedefleri: 0.1%’in altında tutulması hedeflenir; bu, kritik e-posta ve arayüzlerin güvenilir çalışması için önemlidir.
Otomatik İzleme Çözümleri: Araçlar ve Entegrasyonlar
Güncel ihtiyaçlar için üç katmanlı bir yaklaşım uygundur: izleme araçları, veri toplamı ve raporlama/oto-uyarı mekânizmaları. Açık kaynak çözümler ile ticari platformlar birbirini destekler. Örneğin, Zabbix veya Nagios gibi araçlar altyapı sensörlerini toplarken, Prometheus ve Grafana ile performans metriklerinin görselleştirilmesi sağlanır. Uzakta bulunan kullanıcılar için Pingdom veya UptimeRobot gibi dışa bağımlı hizmetler, hizmetin müşteriye göstergesi olarak kullanılabilir. Ayrıca Statuspage gibi istisnalar veya servis kesinti bildirimleri için iletişim platformları ile entegre edilmesi, müşteri bilgilendirme süreçlerini hızlandırır.
Sunucu panelleri (sunucu panelleri) ile entegrasyon, izleme verilerini tek bir yerde toplama ve yönlendirme imkanı verir. Plesk, cPanel/WHM ve DirectAdmin gibi paneller, API üzerinden izleme araçlarıyla bağlantı kurabilir ve kesinti durumlarında otomatik bildirimler, görev tetikleyicileri ve yedekleme tetiklemeleri kurabilir. Bu sayede müşteri hizmetleri ve teknik ekipler aynı arayüzden durumu görebilirler. Ayrıca ağ geçidi ve WAN/bağlantı çeşitleri (fiber, MPLS, VPN) ile entegre edilen izleme, bağlantı yedekliliğini ve hızlı patlak tespitini destekler.
Raporlama Akışları: Olay Yönetimi, Bildirimler ve Rapor Döngüleri
Olay yönetimi, bir sorunun fark edilmesinden çözülmesine kadar olan süreçtir. Otomatik bildirimler, sorunun hangi ekip tarafından, hangi öncelikte ele alınacağını açıkça belirtir. Örneğin, bir e-posta hizmetinde gecikme tespit edildiğinde müdahale ekibi bildirilir ve olay kayıt sistemine girilir. Raporlar ise genelde aylık veya haftalık olarak müşterilere sunulur ve şu metrikleri içerir: SLA uyumluluk yüzdesi, aylık uptime, en çok etkilenen bölgeler, kesinti süreleri ve ölçeklenebilirlik önerileri.
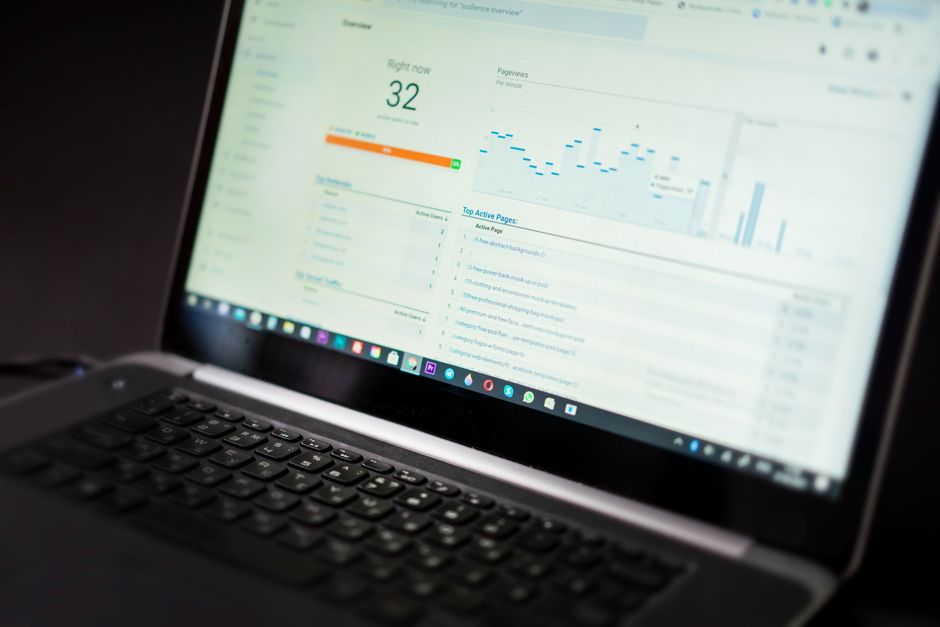
Kullanıcı dostu raporlar için dashboardslar kurulur. Bir şirket, WordPress hosting veya Joomla tabanlı müşterilere özel raporlar sunabilir; bu raporlarda WordPress sitesi performans göstergeleri (örn. eklenti gecikmeleri, veritabanı sorgu süreleri) de yer alır. Otomatik raporlama, müşteri iletişimini basitleştirir—kullanıcılar kendi SLA durumlarını anlık olarak takip edebilirler.
Ayrıca, olay müdahalesini standartlaştırmak için runbooklar ve süreç şablonları kullanılır. Bu belgeler, olağanüstü durumlarda adım adım nasıl hareket edileceğini gösterir ve yeni ekip üyelerinin hızla adapte olmasını sağlar. Sonuç olarak, raporlama ve olay yönetimi, SLA kalitesinin sürekliliğini garanti eder.
Sunucu Optimizasyonu İçin Paneller ve Bağlantı Çeşitleri Entegrasyonu
Sunucu panelleri, yönetimi sadeleştiren merkezi kartlar sunar. Sunucu panelleri üzerinden, kaynak kullanımı, yedekleme durumu, güvenlik taramaları ve performans geçmişi tek bir yerde izlenebilir. Paneller, aynı zamanda bağlantı çeşitleri ile entegre olduğunda, ağın genel sağlığı ve performansı hakkında derin içgörüler sağlar. Örneğin, bir hosting sağlayıcısı, WordPress hosting için CDN ve önbellekleme katmanını izlerken, Joomla sitelerinin özel eklenti performanslarını da takip edebilir.
Bağlantı çeşitlerinin izlenmesi, genç hızlı servislerin sürekliliğini güvence altına alır. Fiber, DSL, 4G/5G yedekli bağlantılar gibi seçenekler, ağ kesintilerinde otomatik geçişler ve hacim artışlarında hızlı kapasite ölçeklemesi için kritiktir. Bu sayede müşterilerin web siteleri kesintisiz olarak çalışır ve e-posta akışı kesintisiz sürer. Ayrıca, paneller ile entegrasyon, bakım sırasında hizmet durdurma riskini azaltır ve raporlarda bu süreçleri belgelendirir.
WordPress Hosting ve Joomla İçin SLA Odaklı Uygulama Örnekleri
WordPress hosting ve Joomla üzerinde SLA odaklı uygulamalar, özel gereksinimleri karşılayacak şekilde tasarlanmalıdır. WordPress için özellikle aşağıdaki uygulama adımları uygulanabilir:
– Öncelikli içerik dağıtımı için CDN entegrasyonu ve dinamik önbellekleme kullanımı.
– Veritabanı optimizasyonu ve sıkı yedekleme planları (RPO ve RTO tanımlanmalı).
– Eklenti güvenlik taramaları ve güncel güvenlik yamalarının otomatik uygulanması.
Joomla için benzer yaklaşım uygulanır; ancak bileşenlerin sürüm uyumluluğu ve modül güvenliği özellikle kontrol edilmelidir. Ayrıca, hosting panelleri üzerinde WordPress-Joomla için ortak güvenlik politikaları ve bakım zamanları belirlenebilir. Bu, SLA’nın müşterilere net bir güvence olarak iletilmesini sağlar. Yine de her iki platformda da otomatik testler ile sıkı performans kontrolü yapılmalıdır.
Yapılan arastirmalara göre, WordPress hosting özelinde, cache ve CDN entegrasyonunun otomatik olarak hatalı yönlendirmeyi önlemesiyle sayfa yükleme sürelerinde %20–40 aralığında iyileştirme görülebilir. Joomla için de modül bağımlılıklarının izlenmesi, güvenlik açıklarının belirlenmesi ve düzeltici işlemlerin hızla uygulanması kritik rol oynar.
Güvenlik ve Yedekleme: SLA Kalitesini Destekleyen İçerik
SLA’nın bir diğer temel taşı güvenlik ve yedekledir. Otomatik izleme, DDoS koruması, güvenlik taramaları ve olağanüstü durumlarda hızlı geri dönüş için pek çok otomasyon sağlar. Ayrıca yedekleme politikaları (tam, artı değişiklik veya günlük yedekler) net olarak tanımlanmalıdır. RPO (Recovery Point Objective) ve RTO (Recovery Time Objective) gibi kavramlar, hangi durumda hangi veri noktalarının geri getirileceğini belirler. Bu noktada, e-posta hizmetlerinde tabloya ek olarak e-posta arşivleme politikaları da SLA içinde yer almalıdır. Güvenlik izleme, anormallik tespitleri ve olay müdahale süreçlerini otomatikleştirerek, müşteri verilerini korur ve hizmet kesintilerini en aza indirir.
En İyi Uygulamalar ve Tavsiyeler
- Hizmet kategorilerine göre net SLA hedefleri belirleyin; web hosting, WordPress hosting ve Joomla için ayrı metrikler tanımlayın.
- Otomatik izleme ile olay müdahale süreçlerini entegre edin; alertler için çok katmanlı öncelik düzeneği kurun.
- Panelleri ve ağ bağlantı çeşitlerini birbirine bağlayarak tek bir operasyon merkezinden yönetim sağlayın.
- Düzenli güvenlik taramaları ve yedekleme testlerini otomatikleştirin; RPO/RTO hedeflerini periyodik olarak gözden geçirin.
- Raporlama aşamasında müşteri odaklı görünümler oluşturun; WordPress ve Joomla için özel performans raporları sunun.
Sonuç ve Uygulama Adımları
Sunucu şirketleri için otomatik SLA izleme ve raporlama, hizmet kalitesini sürdürülebilir kılmanın anahtarıdır. Başarının temelinde, gerçek zamanlı veriye dayalı karar verme, entegre paneller ve güvenlik/tamamlama odaklı otomasyonlar yatar. Adım adım bir uygulanabilir yol şu şekilde özetlenebilir:
– Mevcut SLA hedeflerinizi netleştirin ve metrikleri tanımlayın.
– Otomatik izleme altyapısını kurun; altyapı, uygulama ve ağ katmanlarını kapsayan bir entegrasyon planı hazırlayın.
– Paneller ve bağlantı çeşitleri ile uyumlu bir operasyon merkezi kurun; olay yönetim süreçlerini standardize edin.
– WordPress hosting ve Joomla için özel SLA raporları ve periyodik denetimler oluşturun.
– Güvenlik ve yedekleme politikalarını SLA’ya dahil edin ve düzenli testler ile güvenilirliği teyit edin.
Bu adımları hayata geçirdiğinizde, müşterilerinizin güveni artar, teknik ekiplerin müdahale süresi kısalır ve rekabet avantajı elde edersiniz. Şimdi, kendi organizasyonunuz için hangi adımları atacağınızı belirleyin ve uygulamaya başlayın. Unutmayın, en iyi SLA bile uygulanabilir değilse yüzeysel kalır; otomasyon bu yüzden hayati öneme sahiptir.
Sık Sorulan Sorular
1. Otomatik SLA izleme nasıl kurulur ve hangi araçlar gerekir?
Bir izleme planı, altyapı sensörleri, API entegrasyonları ve bir raporlama katmanını içerir. Zabbix, Nagios, Prometheus gibi araçlar altyapıyı tarar; Grafana ile görselleştirme sağlanır. Ayrıca dış izleme hizmetleri (Pingdom vb.) ile müşteri görünümünü güçlendirmek mümkündür.
2. Web hosting için hangi SLA metrikleri en kritiktir?
Uptime, gecikme (latency) ve paket kaybı temel metriklerdir. Ek olarak MTTR ve MTTD gibi göstergeler, olay müdahale kalitesini ifade etmek için kullanılır. WordPress hosting için sayfa yükleme hızı ve eklenti yanıt süreleri de önemli olabilir.
3. WordPress hosting ve Joomla için SLA raporlamasında nelere dikkat edilmeli?
Her iki platform için özelleştirilmiş uptime raporları, CDN etkisi, önbellekleme performansı ve yedekleme durumlarının açıkça gösterildiği raporlar gerekir. Ayrıca güvenlik taramaları ve plugin uyumluluğu gibi unsuralara özel göstergeler eklenmelidir.